
Metrik MTTD dan MTTR: Cara Mengukur Efektivitas Respons dan SLA SOC
Panduan teknis membedah batas ukur MTTD dan MTTR, blindspot validasi triage analis, risiko under-classification SLA, dan kapasitas respons a...
Oleh Cisometric Marketing Team, Diterbitkan pada September 14, 2026
AI mulai mengubah cara cyber attacker mempersiapkan, menjalankan, dan mempertahankan operasi siber.
Proses reconnaissance dapat dipercepat, phishing lure dapat disesuaikan dengan target tertentu, dan pengembangan malware dapat dilakukan dengan lebih sedikit pekerjaan manual. Threat intelligence juga kini telah membuktikan penggunaan AI untuk mendukung eksploitasi kerentanan dan eksekusi tugas secara otonom.
Bagi Security Operations Center (SOC), pertanyaan pentingnya adalah apa yang sebenarnya berubah dalam praktik. Apakah serangan yang dibantu AI membutuhkan arsitektur deteksi yang sepenuhnya berbeda, atau justru memberikan tekanan lebih besar terhadap kapabilitas yang selama ini sudah menjadi bagian dari operasional SOC?
AI mengubah karakteristik operasional serangan, sementara banyak teknik dasar dan kebutuhan investigasinya tetap familiar. Memahami perbedaan ini membantu tim keamanan menentukan prioritas peningkatan berdasarkan kesenjangan deteksi dan respons yang nyata, bukan semata-mata karena sebuah ancaman melibatkan AI.
AI mempercepat teknik serangan yang sudah dikenal. Attacker dapat menggunakan AI untuk mengurangi pekerjaan manual dalam reconnaissance, social engineering, pengembangan malware, dan aktivitas post-compromise, sehingga meningkatkan kecepatan dan skala operasi.
Kapabilitas otonom mulai berkembang, tetapi tingkat adopsinya belum merata. Agentic AI dapat mendukung pengambilan keputusan secara iteratif dan eksekusi melalui berbagai tools, meskipun kendala reliabilitas dan operasional masih membatasi serangan otonom dalam skala besar.
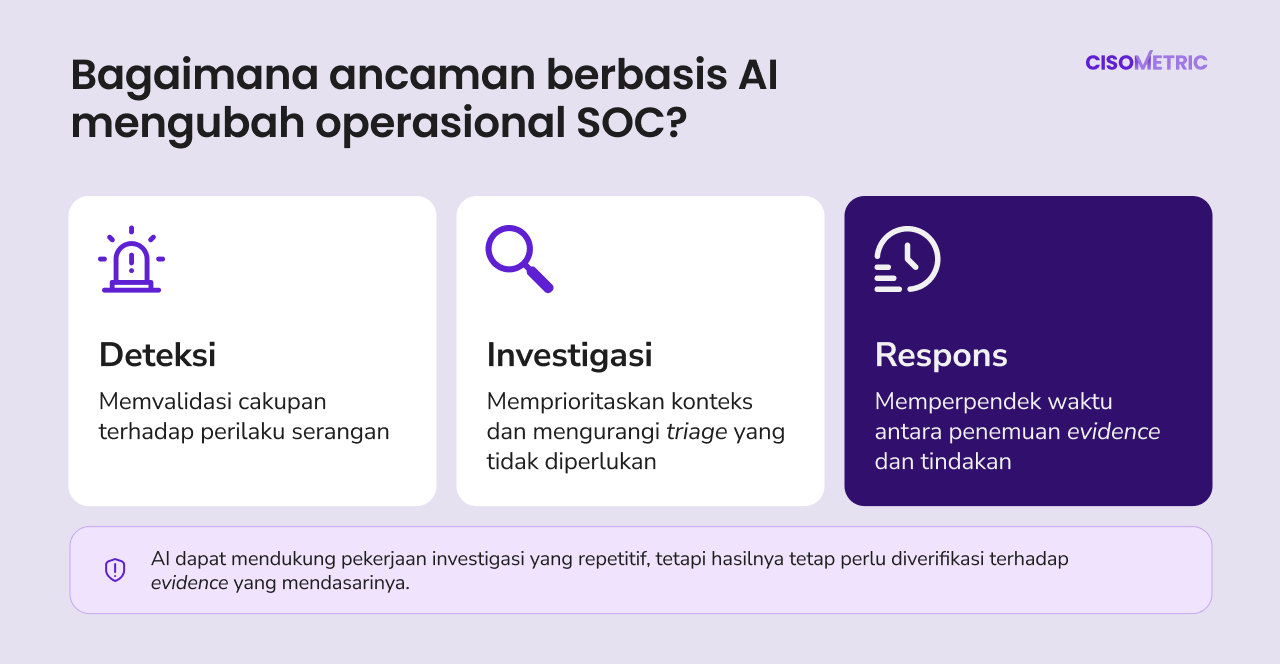
Arsitektur deteksi SOC tetap relevan, tetapi cakupannya perlu divalidasi. Telemetry dari endpoint, identity, network, cloud, dan aplikasi tetap memberikan peluang untuk mengidentifikasi aktivitas berbahaya. Prioritasnya adalah mengatasi blind spot dan memastikan detection logic mampu mengenali perilaku serangan yang relevan.
Kedalaman investigasi dan kesiapan respons terhadap ancaman menjadi semakin krusial. Tim SOC perlu mempertahankan akurasi deteksi, mengkorelasikan evidence, menilai severity dan scope, serta menjalankan containment yang sesuai dalam waktu pengambilan keputusan yang semakin singkat.
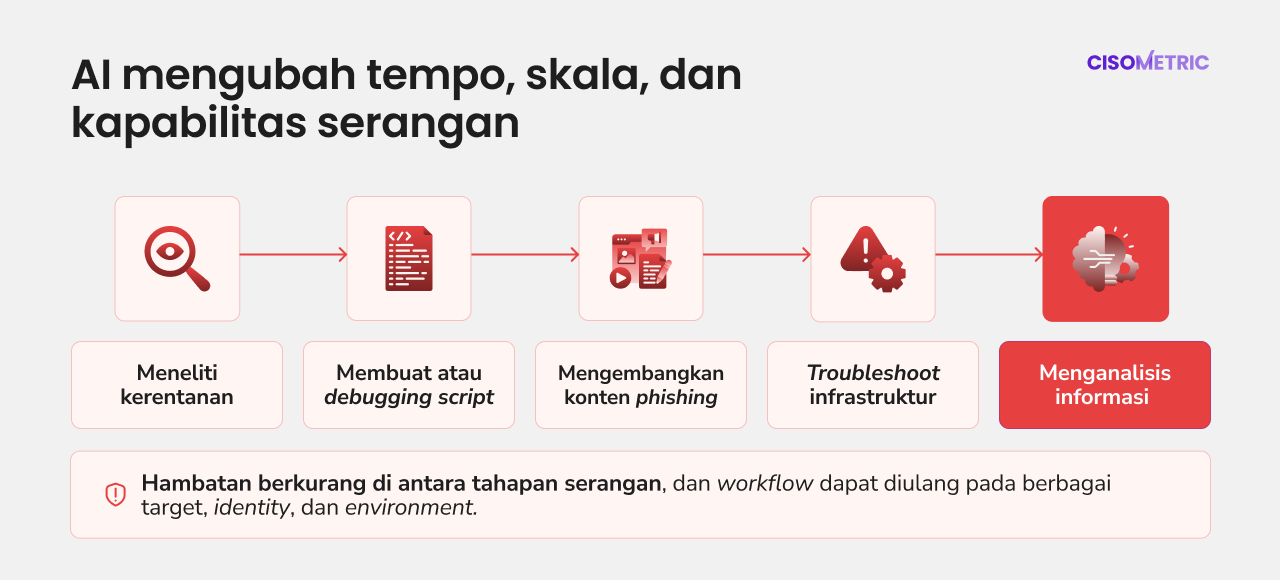
AI dapat mengurangi pekerjaan manual yang dibutuhkan pada berbagai tahap attack lifecycle. Attacker dapat:
Menggunakan language model untuk meneliti kerentanan
Membuat atau melakukan debugging pada script
Mengembangkan konten phishing
Mengatasi masalah infrastruktur
Menganalisis informasi yang dikumpulkan setelah compromise
Aktivitas-aktivitas tersebut sebelumnya membutuhkan tingkat keahlian teknis dan waktu yang berbeda-beda. Dengan bantuan AI, aktivitas tersebut dapat dilakukan lebih cepat dan lebih mudah diulang.
Microsoft Threat Intelligence mendokumentasikan pola ini dalam reconnaissance, resource development, social engineering, pengembangan malware, dan operasi post-compromise. Laporannya mengenai threat actor Korea Utara, termasuk Jasper Sleet dan Coral Sleet, menunjukkan bagaimana AI dapat mendukung pembuatan identitas palsu, pengembangan lure yang ditargetkan, penyelesaian masalah teknis, serta penyalahgunaan akses sah secara berkelanjutan.
Konsekuensi operasionalnya adalah berkurangnya hambatan di antara tahapan serangan. Attacker yang dapat meneliti target, menyesuaikan payload, dan menganalisis hasilnya dengan lebih cepat berpotensi melanjutkan serangan sebelum tim keamanan dapat menyelesaikan triage atau eskalasi. AI juga mempermudah pengulangan workflow pada berbagai target, identity, dan environment, sehingga menambah volume aktivitas yang perlu dibedakan oleh SOC dari perilaku yang sah.
Perubahan kapabilitas ini semakin signifikan dalam penelitian kerentanan. Melalui AI Threat Tracker, Google Threat Intelligence Group (GTIG) melaporkan penemuan sebuah zero-day exploit yang dengan tingkat keyakinan tinggi dinilai telah dikembangkan dengan bantuan AI. Kerentanan tersebut melibatkan bypass terhadap autentikasi dua faktor pada sebuah web-based system administration tool, meskipun kredensial yang valid tetap diperlukan. GTIG bekerja sama dengan vendor terkait untuk mengungkapkan kerentanan tersebut dan mengganggu rencana eksploitasi massal yang telah disiapkan.
Temuan ini tidak berarti AI secara otomatis membuat setiap penyerang menjadi ahli atau bahwa exploit yang dihasilkan AI selalu dapat diandalkan. Namun, kasus tersebut menunjukkan bahwa AI dapat membantu pekerjaan teknis yang terspesialisasi, termasuk mengidentifikasi logic flaw yang mungkin sulit ditemukan oleh scanner konvensional. Bagi tim keamanan, perhatian utamanya adalah seberapa cepat penyerang dapat bergerak dari penemuan kerentanan menuju exploit, terutama ketika aset yang terdampak dapat diakses dari internet atau memiliki akses ke sistem kritikal.
Traditional automation menjalankan instruksi yang telah ditentukan sebelumnya. Agentic AI memperkenalkan kemampuan untuk mengejar suatu tujuan melalui tahapan yang iteratif, menggunakan berbagai tools, mengevaluasi hasil, dan menyesuaikan tindakan berikutnya. Dalam konteks ofensif, kemampuan ini dapat mengurangi kebutuhan bagi operator manusia untuk mengarahkan setiap tahap serangan.
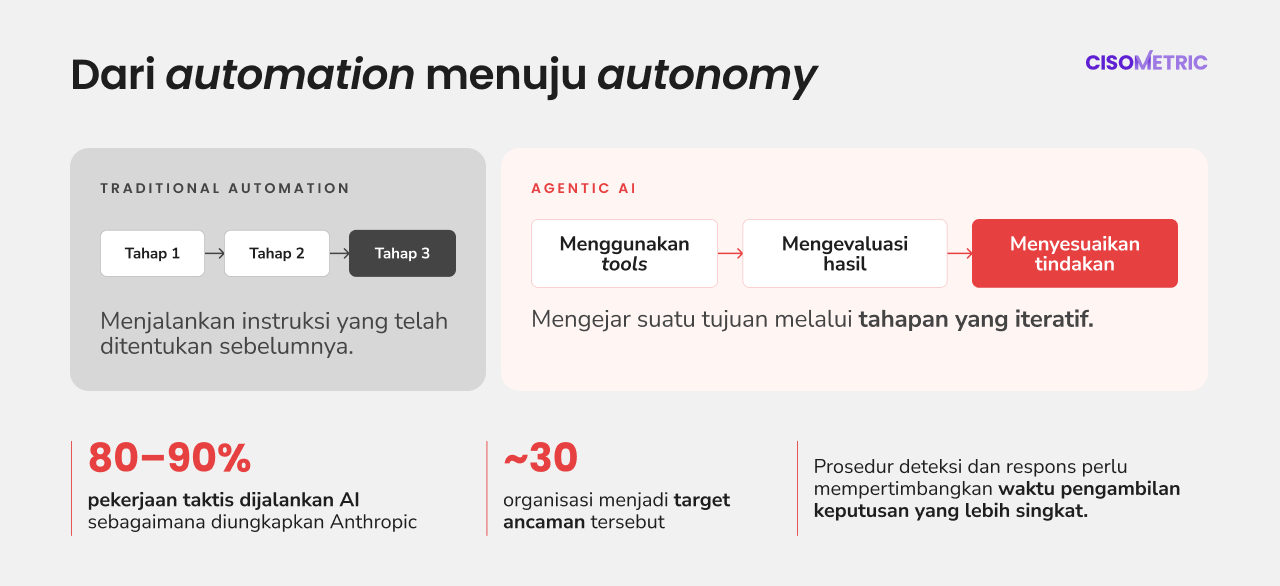
Salah satu contoh signifikan diungkapkan oleh Anthropic yang melaporkan telah mengganggu sebuah kampanye spionase yang terkait dengan penyerang asal Tiongkok, di mana penyerang menggunakan AI coding agent yang telah di-jailbreak untuk melakukan reconnaissance, mengidentifikasi dan menguji kerentanan, mengumpulkan kredensial, serta mengekstraksi data. Anthropic memperkirakan bahwa AI menjalankan 80–90% pekerjaan taktis tersebut, sementara operator manusia tetap mengendalikan pemilihan target dan beberapa titik pengambilan keputusan. Ancaman tersebut menargetkan sekitar 30 organisasi.
Kasus ini menunjukkan perkembangan yang penting, tetapi tidak dapat diartikan bahwa serangan yang sepenuhnya otonom telah menjadi model operasional yang umum.
Bagi tim SOC, implikasinya adalah sebagian adversary kini berpotensi menjalankan dan menyesuaikan bagian tertentu dari serangan dengan lebih sedikit intervensi manusia. Prosedur deteksi dan respons perlu mempertimbangkan waktu pengambilan keputusan yang lebih singkat, sambil tetap memahami bahwa tingkat otonomi dapat berbeda secara signifikan antara satu kampanye dan kampanye lainnya.
Respons terhadap ancaman berbasis AI perlu dimulai dari evaluasi kapabilitas operasional SOC yang sudah tersedia. Pertanyaannya adalah apakah kapabilitas tersebut mampu mempertahankan visibility, akurasi deteksi, dan kesinambungan investigasi ketika adversary dapat bergerak lebih cepat dan menyesuaikan operasinya secara lebih adaptif.
Serangan siber yang dibantu AI tetap dapat menghasilkan aktivitas yang dapat dikenali melalui endpoint, identity, network, cloud, dan application telemetry.
Eksploitasi kerentanan, credential access, eksekusi proses yang mencurigakan, lateral movement, serta data exfiltration tetap menjadi peluang deteksi yang relevan. Namun, cakupan tersebut perlu divalidasi berdasarkan kondisi environment, bukan diasumsikan hanya karena organisasi telah memiliki SIEM, EDR, atau sejumlah detection rule yang dipetakan ke MITRE ATT&CK.
Hal ini terutama penting bagi aplikasi custom, privileged identity, dan aset yang dapat diakses dari internet, yang mungkin belum tercakup secara memadai dalam sistem monitoring. Detection engineering perlu mengevaluasi apakah telemetry yang dibutuhkan tersedia, apakah detection logic dapat mengidentifikasi perilaku yang relevan, dan apakah alert yang dihasilkan memberikan konteks yang cukup untuk investigasi. Static indicators tetap bermanfaat, tetapi behavioural detection dan correlation menjadi semakin penting ketika payload, infrastruktur, atau pola eksekusi berubah dengan cepat.
Peningkatan volume serangan tidak otomatis menghasilkan peningkatan jumlah insiden yang benar-benar membutuhkan tindakan dalam proporsi yang sama. SOC tetap perlu membedakan true positive dari false positive, menilai detection confidence, dan memprioritaskan kasus berdasarkan severity, asset criticality, tingkat privilege, serta potensi dampaknya.
Sebagai contoh, anomali autentikasi yang melibatkan pengguna standar dapat membutuhkan investigasi yang berbeda dibandingkan aktivitas serupa pada privileged identity yang memiliki akses ke infrastruktur produksi. Korelasi dengan aktivitas endpoint, riwayat session, perubahan privilege, dan koneksi network dapat membantu menentukan apakah aktivitas tersebut merupakan kejadian terisolasi atau bagian dari compromise yang lebih luas.
AI dapat mendukung pekerjaan investigasi yang repetitif, seperti enrichment, peringkasan telemetry, pembuatan query, dan correlation. Namun, hasilnya tetap perlu diverifikasi terhadap evidence yang mendasarinya. Ringkasan insiden yang dihasilkan AI tidak seharusnya menjadi satu-satunya dasar penilaian severity atau keputusan containment ketika telemetry pendukung belum lengkap atau menunjukkan informasi yang saling bertentangan.
SOC dapat mendeteksi intrusi sejak awal, tetapi tetap kehilangan waktu berharga apabila keputusan containment tertunda. Prosedur respons perlu menentukan tindakan mana yang dapat dijalankan melalui playbook yang telah ditetapkan, tindakan mana yang membutuhkan persetujuan tambahan, serta bagaimana analyst harus melakukan eskalasi ketika insiden melampaui cakupan investigasi saat ini.
Untuk skenario yang sudah dipahami dengan baik, automation dapat mendukung pengumpulan evidence, isolasi endpoint, penonaktifan akun, atau pencabutan session. Tingkat automation yang sesuai perlu mempertimbangkan detection confidence, asset criticality, dan potensi dampak operasional dari tindakan tersebut. Sebagai contoh, isolasi endpoint pengguna standar mungkin dapat dilakukan melalui playbook yang telah ditentukan, sementara penonaktifan privileged service account atau penghentian sistem produksi dapat membutuhkan validasi dan persetujuan tambahan.
Eskalasi juga perlu mempertahankan evidence dan konteks yang telah dikumpulkan, sehingga analyst berikutnya dapat melanjutkan investigasi tanpa harus mengulanginya dari awal. Pendekatan ini sejalan dengan materi internal Cisometric, Rethinking SOC, yang menekankan detection tuning, rekomendasi dari analyst, integrasi telemetry custom, serta penggunaan AI untuk enrichment dan correlation dengan tetap mempertahankan penilaian manusia dalam keputusan yang memiliki konsekuensi signifikan.
Baca juga: Tier SOC Analyst: Bagaimana L1, L2, dan L3 Bekerja Sama dalam Investigasi Keamanan
AI dapat mengubah cara sebuah intrusi dipersiapkan dan dijalankan, tetapi kebutuhan untuk memahami apa yang sebenarnya terjadi di dalam environment tetap berlaku. Banyak serangan yang dibantu AI masih mengeksploitasi kerentanan, menyalahgunakan kredensial, dan bergerak melalui hubungan kepercayaan yang sudah ada. Karena itu, prinsip keamanan yang mendasarinya tetap relevan, meskipun implementasi dan efektivitasnya perlu terus divalidasi.
Kapabilitas utama SOC | Mengapa tetap krusial dalam menghadapi ancaman siber berbasis AI |
Detection architecture | SIEM, EDR, NDR, dan identity monitoring tetap relevan karena serangan yang dibantu AI masih menghasilkan aktivitas yang dapat diamati melalui endpoint, network, identity, cloud, dan application telemetry. |
Evidence-based investigation | Alert tetap membutuhkan validasi, correlation, penilaian severity, dan penentuan scope. Ringkasan atau rekomendasi yang dihasilkan AI perlu didukung oleh telemetry yang mendasarinya sebelum digunakan untuk mengambil keputusan respons yang memiliki konsekuensi signifikan. |
Security controls | Patching, least privilege, MFA, segmentation, dan access controls tetap berperan dalam mengurangi exposure serta membatasi kemampuan penyerang untuk bergerak lebih jauh di dalam environment. |
Incident response procedures | Containment dan remediation tetap membutuhkan playbook, kriteria eskalasi, kewenangan persetujuan, serta pemahaman terhadap potensi dampak operasional. |
Continuous improvement | Investigation findings, false positives, dan missed detections perlu digunakan untuk meningkatkan detection tuning, cakupan telemetry, threat hunting, dan prosedur respons. |
Pertanyaan bagi tim keamanan adalah apakah kapabilitas tersebut benar-benar bekerja secara efektif di dalam environment mereka. Cakupan deteksi perlu divalidasi terhadap perilaku serangan yang relevan, prosedur respons perlu diuji, dan kesenjangan investigasi yang berulang perlu menghasilkan peningkatan yang terukur.
AI meningkatkan tekanan operasional terhadap tim keamanan, tetapi respons yang tepat tidak selalu berarti mengganti arsitektur keamanan yang sudah ada dengan rangkaian tools baru berlabel AI. Organisasi perlu terlebih dahulu memahami di mana operasional mereka mengalami keterbatasan: telemetry yang belum lengkap, cakupan deteksi yang kurang memadai, false positive yang berlebihan, eskalasi yang lambat, kapasitas threat hunting yang terbatas, atau prosedur respons yang belum mampu mengikuti perkembangan insiden.
Di Cisometric, layanan SOC kami menggabungkan security monitoring, detection engineering, skilled analysts, threat hunting, dan incident response untuk mendukung investigasi terhadap berbagai skenario ancaman yang terus berkembang. Pendekatan kami juga mencakup integrasi custom untuk aplikasi yang dikembangkan secara internal serta peningkatan deteksi secara berkelanjutan, sehingga organisasi dapat mengatasi kesenjangan visibility dan operasional yang mungkin belum tercakup dalam sistem monitoring standar.
Pelajari bagaimana Security Operations Center dari Cisometric dapat membantu perusahaan Anda memperkuat cakupan deteksi, meningkatkan kapabilitas investigasi, dan merespons ancaman siber yang terus berkembang.
Tetap terhubung dengan Cisometric untuk mendapatkan insight lainnya mengenai SOC, ancaman berbasis AI, cyber resilience, dan digital trust.
LinkedIn: Cisometric
Instagram: @cisometric
YouTube: @Cisometric
AI dapat mempercepat reconnaissance, social engineering, pengembangan malware, dan analisis post-compromise, sehingga berpotensi memperpendek waktu yang tersedia bagi tim keamanan untuk menginvestigasi dan melakukan containment. Karena itu, SOC membutuhkan telemetry yang dapat diandalkan, correlation yang efektif, prioritas berbasis risiko, serta prosedur respons yang mampu berjalan dalam waktu pengambilan keputusan yang lebih singkat. SOC Cisometric mendukung kebutuhan tersebut melalui security monitoring, detection engineering, investigasi, dan kapabilitas incident response.
Tidak selalu. Banyak serangan yang dibantu AI masih menggunakan teknik yang sudah dikenal, seperti eksploitasi kerentanan, penyalahgunaan kredensial, lateral movement, dan exfiltration. Organisasi sebaiknya memvalidasi cakupan deteksi yang sudah tersedia dan mengatasi kesenjangan yang ditemukan sebelum menentukan kebutuhan tooling tambahan. Cisometric dapat mendukung proses ini melalui security monitoring, integrasi telemetry custom, serta peningkatan kapabilitas deteksi dan respons secara berkelanjutan.
AI dapat membantu enrichment, peringkasan, pembuatan query, dan pekerjaan investigasi repetitif lainnya. Namun, hasilnya tetap membutuhkan validasi yang sesuai. Analyst tetap bertanggung jawab untuk menginterpretasikan evidence, menilai severity dan scope, serta mengambil keputusan respons dengan mempertimbangkan dampak teknis dan operasional. Cisometric menggabungkan teknologi dengan keahlian keamanan untuk mendukung aktivitas tersebut sepanjang proses investigasi.
Cisometric dapat membantu organisasi mengevaluasi kapabilitas security monitoring dan respons, mengidentifikasi kesenjangan visibility serta deteksi, dan memperkuat proses investigasi maupun penanganan insiden. Melalui layanan SOC dan keahlian keamanan yang lebih luas, Cisometric mendukung pendekatan yang terstruktur terhadap detection engineering, threat hunting, incident response, dan peningkatan keamanan secara berkelanjutan. Pelajari lebih lanjut mengenai Security Operations Center Cisometric.
Panduan teknis membedah batas ukur MTTD dan MTTR, blindspot validasi triage analis, risiko under-classification SLA, dan kapasitas respons a...

Panduan audit kepatuhan SOC enterprise membedah klausul PBI 23/6/2021, jam pelaporan POJK 11/2022, PCI DSS v4.0.1 Req 12.10.5, dan TIKMI.
Pahami peran L1, L2, dan L3 dalam tim SOC, bagaimana proses eskalasi bekerja, serta bagaimana setiap tier saling terhubung untuk mendukung p...
Cari Artikel Berdasarkan Kategori
Kami menggunakan cookie untuk meningkatkan pengalaman menjelajah, menganalisis lalu lintas situs, dan menyajikan konten yang relevan. Pilih cookie mana yang Anda izinkan. Kebijakan Privasi